
本篇 10 题|覆盖初级到高级|注入防护与沙箱。先用自己的话回答,再核对参考要点,最后练习工程追问。
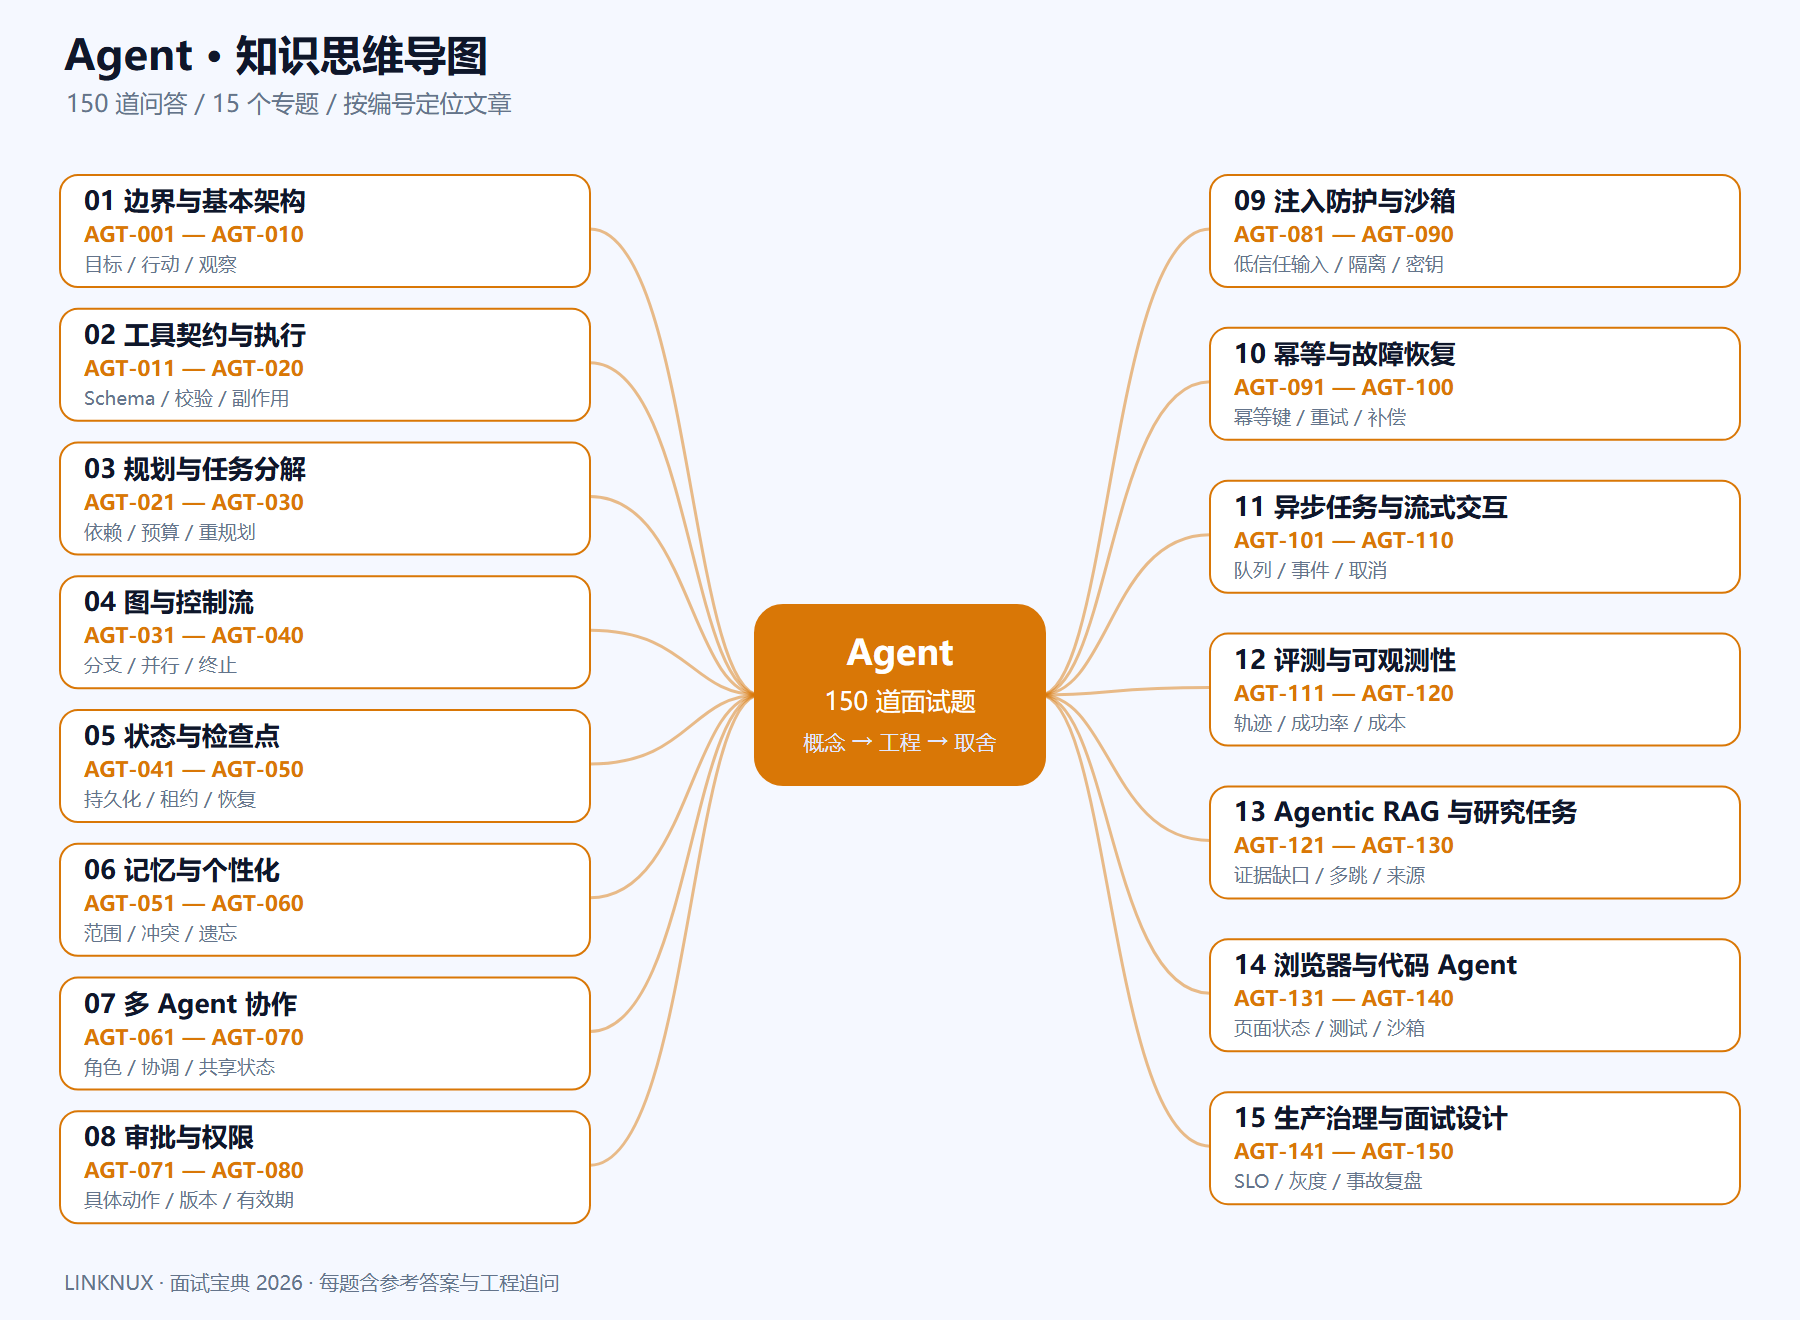
本篇目录
- AGT-081 Agent 提示注入为什么更危险?
- AGT-082 直接注入与间接注入有什么区别?
- AGT-083 沙箱应该隔离哪些资源?
- AGT-084 代码执行工具如何限制风险?
- AGT-085 如何防止 SSRF?
- AGT-086 文件路径工具如何防止越界?
- AGT-087 如何避免凭据泄露给模型?
- AGT-088 恶意工具描述如何影响 Agent?
- AGT-089 输出检查能替代沙箱吗?
- AGT-090 Agent 安全红队应该测什么?
AGT-081 Agent 提示注入为什么更危险?
难度:中级
参考答案:因为模型的错误决策可能通过工具影响外部系统。防护重点是限制能力、隔离不可信内容和验证动作,而不只是让回答措辞更谨慎。
工程追问:只读助手与写入 Agent 风险有何不同?
AGT-082 直接注入与间接注入有什么区别?
难度:中级
参考答案:直接注入来自当前输入中的恶意指令,间接注入藏在网页、文档或工具结果中。后者容易被误当作任务证据,需要显式区分信任层级。
工程追问:检索结果中的系统指令如何处理?
AGT-083 沙箱应该隔离哪些资源?
难度:高级
参考答案:隔离文件系统、网络、进程、凭证与计算资源,限制出站目标和可写路径。容器不是自动完整安全边界,需结合权限与运行配置。
工程追问:为什么容器内 root 仍需谨慎?
AGT-084 代码执行工具如何限制风险?
难度:中级
参考答案:在受限环境执行,设置时间、内存、文件与网络配额,审查高影响操作。必要依赖通过受控来源安装,避免把宿主机秘密暴露给执行环境。
工程追问:超时子进程如何清理?
AGT-085 如何防止 SSRF?
难度:中级
参考答案:工具端限制协议、域名和目标地址,校验重定向与 DNS 解析结果,阻断内部敏感地址。不能仅靠模型承诺不访问内网。
工程追问:域名首次解析安全就够了吗?
AGT-086 文件路径工具如何防止越界?
难度:中级
参考答案:将路径规范化并验证最终目标位于允许目录,处理符号链接和平台差异。对写入与删除使用更严格规则,避免直接拼接用户输入。
工程追问:相对路径中的上级目录怎样处理?
AGT-087 如何避免凭据泄露给模型?
难度:中级
参考答案:由可信执行层注入凭据,模型只选择受控动作,不接触密钥原文。日志、错误和工具返回值统一脱敏,防止通过异常路径泄露。
工程追问:工具调试日志应记录什么?
AGT-088 恶意工具描述如何影响 Agent?
难度:中级
参考答案:描述可能诱导优先调用、索取秘密或扩大权限。只信任受控注册来源,对动态工具元数据做审核与版本管理,执行端仍按策略限制。
工程追问:第三方工具更新后是否需要复核?
AGT-089 输出检查能替代沙箱吗?
难度:中级
参考答案:不能。检查通常发生在动作之后或覆盖不完整,沙箱限制实际可发生的影响。应将输入处理、权限、隔离和输出验证组合为多层防护。
工程追问:检测到攻击后怎样处置当前任务?
AGT-090 Agent 安全红队应该测什么?
难度:中级
参考答案:测试越权工具调用、数据外传、恶意网页、参数替换、路径逃逸和预算耗尽。以真实副作用与数据流为判据,不能只看模型是否说了拒绝。
工程追问:怎样构造可安全复现的攻击环境?
复盘练习
任选一题,用“场景与约束 → 方案 → 验证方法 → 失败边界”组织一段回答。初级先讲清概念,中级补实现与测试,高级补成本、权限和故障取舍。难度标签是学习建议,同一题可继续深入。
延伸阅读
以下为本模块相关原始论文与官方文档,用于继续学习;本文为原创面试要点整理,具体框架行为以所用版本为准。